Paaiškėjo Kariuomenės nutekintų šauktinių duomenų apimtis: 37 valandas viešųjų pirkimų sistemoje kabėjo 42 tūkstančių jaunuolių pilni asmens kodai
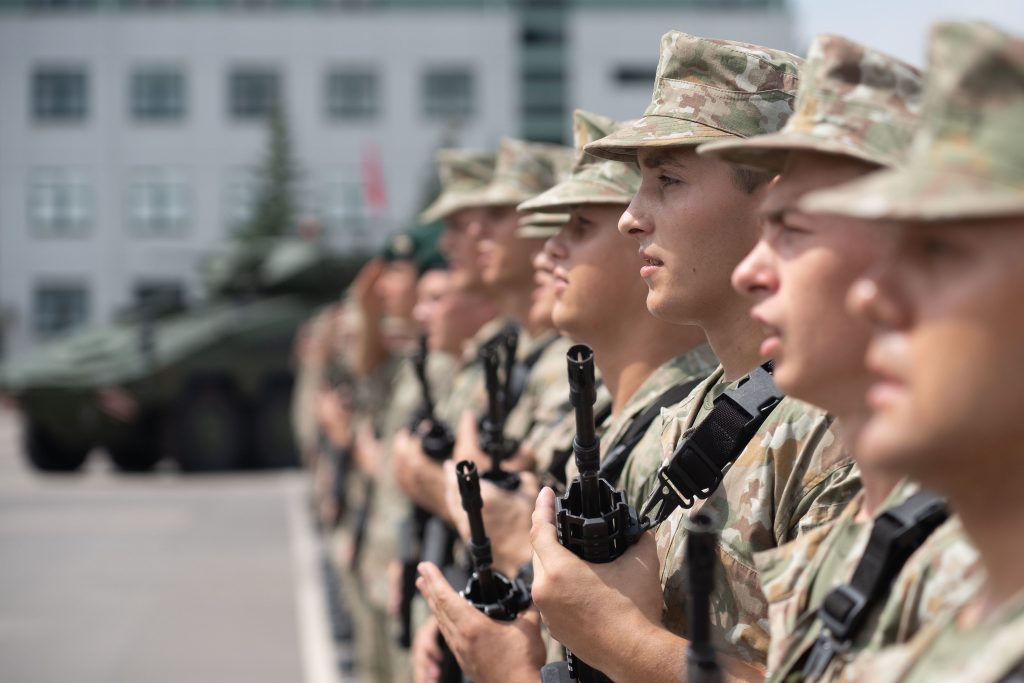
Po rugsėjo pabaigoje paskelbtos informacijos apie Lietuvos kariuomenės sistemose įvykusį asmens duomenų saugumo pažeidimą, kuomet į viešųjų pirkimų sistemą buvo įkelti nenuasmeninti šauktinių duomenys, paaiškėjo tikrasis šio incidento mastas ir detalės. Gavus oficialius atsakymus iš Lietuvos kariuomenės, Krašto apsaugos ministerijos (KAM) bei Valstybinės duomenų apsaugos inspekcijos (VDAI), nustatyta, kad incidentas palietė visus karo prievolininkus, o nutekinti duomenys, priešingai nei gali atrodyti iš pirmo žvilgsnio, leidžia be vargo atkurti pilnus asmens kodus.
Nutekinti duomenys atskleidžia pilną asmens kodą
Lietuvos kariuomenės pateiktais duomenimis, Centrinėje viešųjų pirkimų informacinėje sistemoje (CVP IS) iš viso atsidūrė net 42 555 karo prievolininkų asmens duomenys. Oficialiame kariuomenės atsakyme nurodoma, kad nutekintame faile buvo atsitiktinis numeris sąraše, jaunuolių vardai, pavardės, gimimo datos, šaukimo eigos nurodymai bei keturi paskutiniai asmens kodo skaičiai.
Nors deklaruojama, kad paviešinta tik asmens kodo dalis, svarbu pabrėžti kritinę detalę: iš šių duomenų galima lengvai sukonstruoti pilną asmens kodą. Turint asmens gimimo datą ir žinant jo lytį (visi šauktiniai yra vyrai gimę po 2000 m., todėl pirmasis asmens kodo skaitmuo visada yra 5), trūksta tik paskutinių keturių skaitmenų, kurie faile kaip tik ir buvo pateikti. Tai reiškia, kad viešai prieinamoje erdvėje atsidūrė ne fragmentiška informacija, o pilni, asmens tapatybę identifikuojantys ir itin jautrūs duomenys.
37 valandos viešumoje ir 13 duomenis mačiusių įmonių
Nustatyta, kad nenuasmeninti karo prievolininkų duomenys buvo per klaidą prisegti vykdant interneto svetainės „Karys.lt“ administravimo paslaugų viešąjį pirkimą. Failas į CVP IS sistemą buvo įkeltas rugsėjo 9 d. 8:43 val., o galutinai ištrintas tik rugsėjo 10 d. 21:56 val.
Šie skaičiai rodo, kad jautri 42 tūkstančių Lietuvos piliečių informacija viešai sistemoje „kabėjo“ net 37 valandas. Kariuomenė informavo, kad per šį laikotarpį dokumentą su nenuasmenintais duomenimis spėjo peržiūrėti 13 viešojo pirkimo procedūrose dalyvavusių įmonių. Apie pažeidimą kariuomenės atstovai sužinojo dar rugsėjo 9 d. apie 12:20 val., kai su įsigijimų specialistu telefonu susisiekė viena iš pirkime dalyvavusių įmonių. Nors į atitinkamas įmones buvo kreiptasi prašant failus ištrinti, duomenys sistemoje vis dar buvo prieinami ilgiau nei parą nuo šio skambučio.
Delsimas informuoti nukentėjusiuosius
Nors Lietuvos kariuomenė teigia, kad apie asmens duomenų saugumo pažeidimą Valstybinę duomenų apsaugos inspekciją informavo per BDAR numatytą 72 valandų terminą – rugsėjo 11 d., komunikacija su pačiais duomenų subjektais (šauktiniais) kelia rimtų klausimų dėl atsakomybės ir skaidrumo.
Incidentas įvyko ir buvo identifikuotas rugsėjo 9 d., tačiau patys šauktiniai oficialias trumpąsias SMS žinutes apie tai, kad jų asmens duomenys buvo paskelbti viešųjų pirkimų sistemoje, gavo tik rugsėjo 30 d.. Pranešimas nukentėjusiesiems buvo išsiųstas praėjus net trims savaitėms po fakto. Toks institucijų delsimas informuoti pačius jaunuolius atima iš jų galimybę laiku sužinoti apie grėsmę bei operatyviai reaguoti į galimas asmens tapatybės vagystės rizikas, ir galimai pažeidžia BDAR normas dėl informavimo.
Tarnybinis patikrinimas ir oficialūs tyrimai
Lietuvos kariuomenė incidentą teisina žmogiškąja klaida, kurią padarė Karo komendantūrų valdybos štabo G4 skyriaus įsigijimų specialistas. Reaguojant į situaciją, krašto apsaugos ministras pavedė Lietuvos kariuomenės vadui atlikti tarnybinį patikrinimą visoms aplinkybėms nustatyti. Šio patikrinimo eigą pavesta kontroliuoti ir vėliau įvertinti Ministerijos generaliniam inspektoriui. Taip pat ministerija nurodė visų padalinių vadovams užtikrinti pakartotinį darbuotojų supažindinimą su asmens duomenų tvarkymo reikalavimais.
Valstybinė duomenų apsaugos inspekcija savo atsakyme patvirtino, kad oficialiai atlieka tyrimą. Tyrimo metu bus išsamiai vertinamos pažeidimo aplinkybės, duomenų valdytojo (Lietuvos kariuomenės) taikytos techninės bei organizacinės saugumo priemonės ir veiksmai, kurių buvo imtasi siekiant suvaldyti incidentą bei sumažinti jo neigiamas pasekmes. Kariuomenė nurodo, kad sprendimai dėl papildomų organizacinių ar techninių priemonių taikymo bus priimti tik atsižvelgus į tarnybinio patikrinimo išvadas.
„Tai nebe pirmas kartas, kai Lietuvos kariuomenės sistemose neužtikrinamas asmens duomenų saugumas. 37 valandas viešai prieinami visų šauktinių pilni asmens kodai ir trijų savaičių delsimas informuoti nukentėjusiuosius yra ydinga praktika, reikalaujanti griežto ir nešališko institucijų įvertinimo bei atsakomybės“, – sako Jaunųjų rinkos dalyvių asociacijos (JRDA) vadovas Ignas Plunksnis.